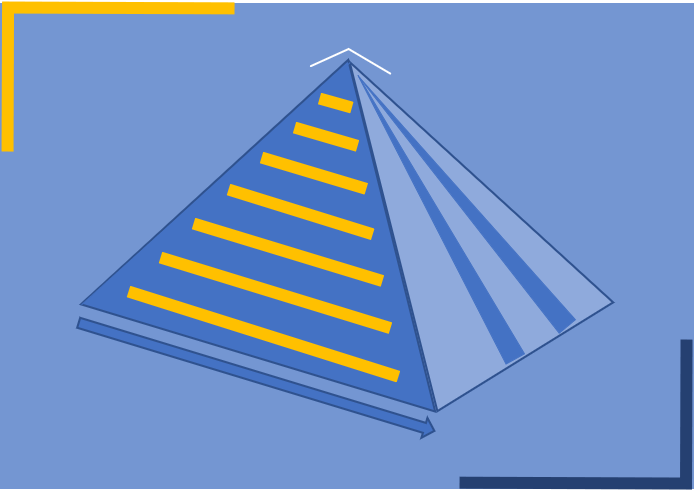
IT-Sicherheit, genauer IKT-Sicherheit, ist Teil der Informationssicherheit, die ihrerseits einen Teil der Unternehmenssicherheit darstellt.
IT-Sicherheit mit System
Das umfangreich aktualisierte und erweiterte
Buch „IT-Sicherheit mit System“
ist seit Juli 2026 in der 7. Auflage im Buchhandel.
Vielen Dank für das bisherige große Interesse und für konstruktiv-sachliches Feedback.
Wenn Sie Ihre eigene Vorgehensweise beim IT- und Informationssicherheitsmanagement sowie Kontinuitäts- und Risikomanagement prüfen oder gegebenenfalls weiterentwickeln wollen, können Sie das Buch dafür nutzen. Weitere Informationen finden Sie auf der zum Buch gehörenden Webseite von Springer Nature.
Das Buch IT-Sicherheit mit System beschäftigt sich mit dem IT- und Informationssicherheitsmanagement sowie der Integration von Sicherheits-, Kontinuitäts- und Risikomanagement. Ihm liegt die Sicherheitspyramide des Autors zugrunde. Sie stellt ein strukturiertes Vorgehensmodell zum Aufbau und zur Weiterentwicklung des IT- und Informationssicherheitsmanagements sowie des Kontinuitäts- und Risikomanagements dar.
Demgegenüber ist das Handbuch Unternehmenssicherheit für jene interessant, die zusätzlich zur IT- und Informationssicherheit auch Aspekte der Unternehmenssicherheit wie Zutrittsschutz und unternehmensbezogene gesetzliche sowie weitere externe Anforderungen kennenlernen möchten.
Das Buch „IT-Sicherheit mit System“ basiert auf der über 30-jährigen Erfahrung des Autors im Informationssicherheits-, Kontinuitäts- und Risikomanagement. Es ist der Praxis entsprungen und für sie geschrieben und positiv aufgenommen worden. Das zugrunde liegende Vorgehensmodell, die dreidimensionale Sicherheitspyramide nach Dr.-Ing. Müller, hat der Autor erstmals Mitte der 1990er-Jahre publiziert und danach kontinuierlich weiterentwickelt.
Dem Feedback zufolge findet das Buch sowohl bei Beratern, Verantwortlichen und Profis in der Praxis als auch in der Lehre bei Universitäten und Fachhochschulen aufgrund der guten Strukturierung, Praxisorientierung und umfassenden Behandlung des Themas offensichtlich erfreulich positive Resonanz, wofür ich mich bedanke. Positives Feedback hat mich zum Weiterschreiben angeregt. Zusätzlich animierten mich der dynamische technologische Fortschritt, die rasant steigenden Bedrohungen, das volatile Umfeld und die steigenden Sicherheitsanforderungen zur Aktualisierung des Buches.
Digitalisierung und Vernetzung bis hin zum Internet of Things, Globalisierung und technologischer Fortschritt bis hin zu Künstlicher Intelligenz schaffen Abhängigkeiten und neue Bedrohungen bis hin zu organisierter Kriminalität, Cyberattacken und hybrider Kriegsführung, Spionage und Sabotage. Aber auch äußere Ereignisse, wie Überschwemmungen, Stromausfall oder Ausfall des Kommunikationsnetzes stellen latente Bedrohungen dar. Neben Auswirkungen z.B. auf die Produktion können Stromausfälle durch Stillstand von Bahnen und Ausfall von Ampelanlagen dazu führen, dass eine Vielzahl von Mitarbeitern erst deutlich verspätet ihre Arbeit aufnehmen. Somit können derartige Ausfälle die Informations- und Kommunikationstechnologie nicht nur direkt, sondern auch indirekt über Personalausfälle beeinträchtigen.
Parallel dazu steigen die externen Anforderungen, wie z.B. durch NIS-2, CER und DORA. Auch die Standardisierung, z.B. in Form der ISO-27000-Familie zur Informations- und Cybersicherheit sowie zum Datenschutz hat erheblich zugenommen.
Dies alles hat Einfluss auf die Risikosituation eines Unternehmens und seine Handlungsfähigkeit.
Was bietet die 7. Auflage?
Das Buch „IT-Sicherheit mit System“ beschäftigt sich in Kapitel 1 mit der Ausgangssituation in Form von Schutzbedarf, Bedrohungen und Schwachstellen, der Zielsetzung und der Lösung. Eine überblicksartige Kurzfassung bietet Kapitel 2. Kapitel 3 nennt 10 Schritte zum Sicherheitsmanagement.
Kapitel 4 widmet sich externen Anforderungen, die sich aus Gesetzen, Verordnungen, Vorschriften sowie aufsichtsbehördlichen Regularien ergeben. Angesprochen werden diesbezüglich u.a. die Themenstellungen Haftungsrisiken, Risikomanagement, Buchführung, (IT-)Sicherheit kritischer/(besonders) wichtiger Einrichtungen und Datenschutz sowie branchenspezifische Anforderungen für Energieversorgungsunternehmen, Telekommunikationsdiensteanbieter, Finanzinstitute und Versicherungsunternehmen, Hersteller von Produkten mit digitalen Elementen sowie für die chemische Industrie.
Kapitel 5 beschäftigt sich mit Normen, Standards und Practices. Es geht diesbezüglich ein auf die Governance von Informationssicherheit, Daten und IT, das Risikomanagement, das Informationssicherheitsmanagement (ISM), Sicherheit und Resilienz, Business Continuity Management (BCM) und IT-Service Management (ITSM). Dabei spricht es die sehr umfangreiche ISO-27000-Familie zur Informationssicherheit, zur Cybersicherheit und zum Datenschutz, den IT-Grundschutz nach BSI, die ISO-20000-Reihe zum IT Service Management sowie Practices wie ITIL® an und stellt sie dem durchgängigen Vorgehensmodell anhand der dreidimensionalen Sicherheitspyramide gegenüber. Darüber hinaus sind dort Projektmanagement- und Entwicklungsmethoden sowie Programmier-/ Entwicklungsrichtlinien und Gute Praktiken genannt.
Das Kapitel 6 widmet sich Begrifflichkeiten im Sicherheitsmanagement, Kontinuitätsmanagement und Risikomanagement.
In den folgenden weiteren Kapiteln beschreibt das Buch das top-down-orientierte Vorgehen anhand der siebenstufigen Sicherheitspyramide von der Sicherheitspolitik über Sicherheitsanforderungen und deren Transformation in Sicherheitsmerkmale, über Richtlinien mit Einzelanforderungen bis hin zu Maßnahmen. Prozesse, Ressourcen und Organisation, Lebenszyklus, Regelkreis und PDCA-Zyklus vervollständigen das Vorgehensmodell. Das Buch geht u.a. auch ein auf Schutzbedarfsklassen und ein Vorgehen zur konsistenten Klassifizierung.
Die Sicherheitsarchitektur stellt ein wesentliches Element der Sicherheitspyramide dar. Sie ist in Kapitel 11 behandelt und spricht u.a. prinzipielle Sicherheitsanforderungen und prinzipielle Bedrohungen an, erläutert Strategien und nennt eine Vielzahl sicherheitsrelevanter Prinzipien. Das Kapitel erläutert die IT-Managementprozesse einschließlich Datenschutz-, Risiko-, Kontinuitäts-, Architektur-, Projekt- und Qualitätsmanagement. Zudem stellt es das Sicherheitsschalenmodell vor und behandelt z.B. Cloud Computing, Data Leakage Prevention, Netzzugangskontrollsysteme, Zero Trust Network Access, Security Information and Event Management, biometrische Verfahren und Systeme sowie Mobile-Device-Management-Systeme und Bring Your Own Device.
Der IT-Lebenszyklus ist in Kapitel 15 behandelt und enthält zusätzliche sicherheitsrelevante Elemente.
Kapitel 16, Sicherheitsregelkreis, geht auf Sicherheitsprüfungen, wie z.B. Sicherheitsstudien, Penetrationstests und Verteidigungstests, das Sicherheitscontrolling und das Berichtswesen mit Scorecard und Kennzahlen ein.
Das Reifegradmodell behandelt Kapitel 17, den Sicherheitsmanagementprozess Kapitel 18. Kapitel 27 bietet ein umfangreiches Verzeichnis über Gesetze, Vorschriften, Normen, Standards, Practices.
Auch die 7. Auflage enthält zusätzlich zur strukturierten praxisorientierten Vorgehensweise eine Vielzahl relevanter Themen, die hier nur ausschnittsweise angegeben sind, z.B. biometrische Systeme, Business Continuity, Business Impact Analyse, Cloud Computing, Compliance, Datenlöschung, Datensicherungsmethoden, Datenträgervernichtung, Firewall, Forensische Computeranalyse, Ingenieurmäßige Sicherheit, Intrusion-Detection-/Prevention-Systeme, IT Governance, Kryptographie, Mobile-Device-Management-Systeme, NACS, NAS, Next Generation Firewall (NGFW), Notfallvorsorge, RAID, Redundanz, SAN, Schwachstellenscanner, Security appliance, Security scanner, SIEM-Systeme und Single Sign-on, WAF, XML Security Gateway, Zero Trust.
Insgesamt hat das Buch über 1.000 Seiten.
Wie ist das Buch aufgebaut?
Die Kapitel des Buches sind – soweit sinnvoll – nach der gleichen Grundstruktur aufgebaut. Dies vereinfacht die Orientierung. Fettdruck, kursiver Fettdruck und Zusammenfassungen unterstützen eilige Leser. Beispiele, Hinweise und Checklisten erleichtern den Einstieg. Abbildungen veranschaulichen die Sachverhalte. Ein Sachwortverzeichnis hilft beim Finden.
Was können Sie tun?
Jeder Autor – und so auch ich – lebt vom Feedback seiner Leserinnen und Leser. Sollten Sie Anregungen zu dem Buch haben, so teilen Sie mir diese bitte unter der E-Mail-Adresse mit, die im Impressum angegeben ist. Wenn Ihnen das Buch gefällt, können Sie andere Leserinnen und Leser von Ihrer Meinung profitieren lassen, indem Sie diese beispielsweise bei Online-Buchhandlungen als Buchbesprechung einstellen, oder sich der Meinung eines Rezensenten anschließen. Über Weiterempfehlungen freue ich mich natürlich auch.